Des de fa anys, els ciberdelinqüents aprofiten la campanya de la declaració de la renda per suplantar l’Agència Tributària espanyola. Aquestes campanyes han anat evolucionant amb el temps i, si fa uns anys només les trobàvem durant els mesos en què estava activa la campanya de la renda, ara no és estrany detectar correus amb aquesta mena de suplantació durant la resta de l’any. Josep Albors, director de recerca i conscienciació d’ESET Espanya, ens alerta d’aquesta nova estafa.
Correu amb arxiu adjunt infectat
Al llarg dels anys, hem anat veient com els delinqüents han anat utilitzant diferents tècniques per aprofitar el nom de l’Agència Tributària per intentar enganyar els usuaris perquè premin sobre un enllaç o obrin un adjunt maliciós, amb diversos tipus de format de fitxers. Precisament, des de fa unes setmanes, estem veient que han tornat a ressorgir aquest tipus de campanyes, tal com va alertar recentment l’Oficina de Seguretat de l’Internauta.
En els últims dies, i més concretament la matinada d’aquest diumenge al dilluns, s’ha utilitzat especialment la següent plantilla contra usuaris espanyols: un correu on suposadament se’ns adjunta informació relacionada amb el fraccionament del pagament de la declaració de la renda.
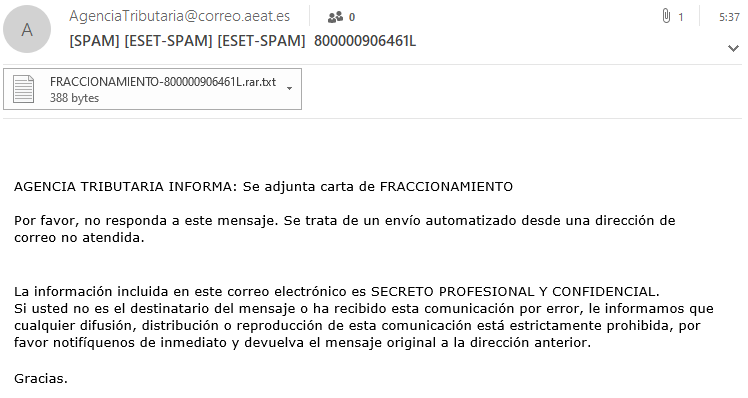
Aquesta plantilla de correu coincideix amb la que van mostrar fa uns dies des de la pròpia Agència Tributària al web que dediquen per alertar la ciutadania d’aquesta mena de fraus. Aquesta pàgina manté un llistat actualitzat dels correus més recents que utilitzen els delinqüents per aconseguir noves víctimes. Per tant, us recomanem visitar-la periòdicament.
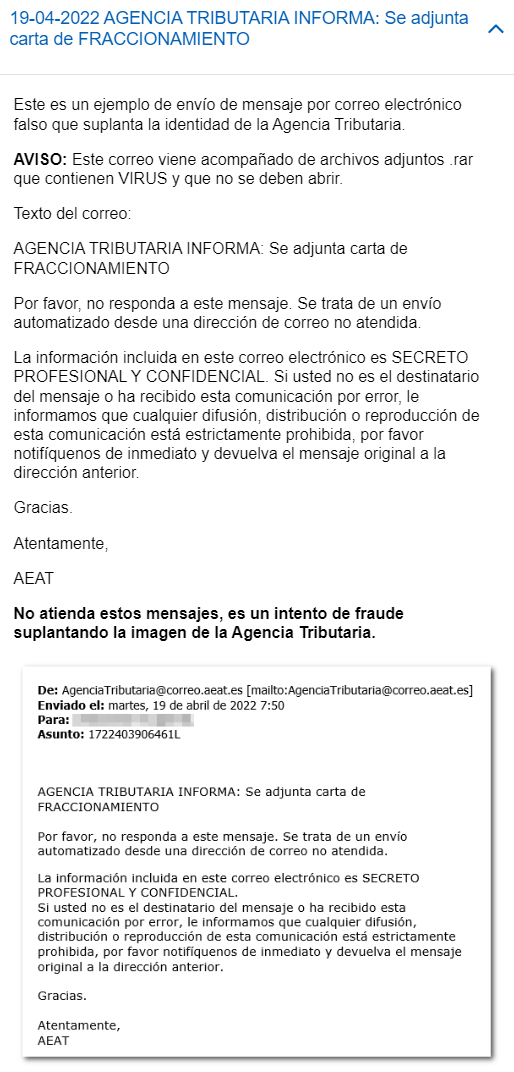
Un usuari espavilat pot ser capaç de sospitar d’un correu com aquest, però si ens fixem tant en el remitent del missatge com en el cos d’aquest, observarem que, com a remitent, apareix una adreça aparentment relacionada amb l’Agència Tributària i el cos del missatge es troba correctament redactat, un fet que pot fer que ens pot fer confiar i caure en el parany.
Revisant i detectant l’amenaça
Malgrat que els delinqüents han tractat de fer passar per legítim el seu correu, és possible detectar la suplantació revisant, per exemple, la capçalera del correu. Aquí hi podem observar que, per molt que s’intentin fa passar per l’Agència Tributària, el remitent original no té res a veure amb l’administració pública espanyola.

De fet, si tirem del fil podem arribar al servei de ‘webmail’ mal configurat que els delinqüents han estat aprofitant per a enviar, almenys, aquesta última onada de correus fraudulents.
No obstant això, el detall més important en el qual hem de fixar-nos quan rebem correu d’aquest tipus és el fitxer adjunt. Les mostres rebudes en el nostre laboratori han estat analitzades i eliminades per l’antivirus, tot i que podem veure que el fitxer comprimit en format RAR contenia un arxiu executable, que és el responsable d’introduir el codi maliciós preparat pels delinqüents.
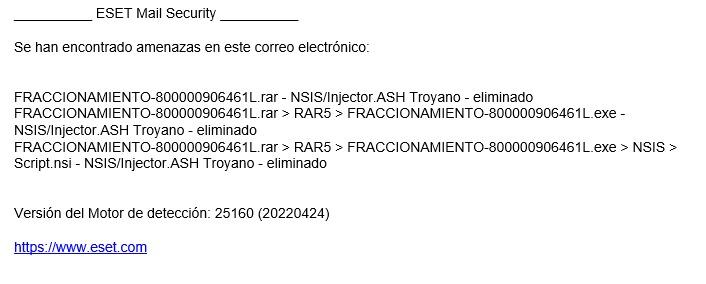
Aquesta estratègia és molt freqüent quan es vol infectar la víctima amb alguna mena de ‘infostealer’ per a robar informació privada, com ara credencials d’accés a serveis en línia de tota mena, ja siguin d’ús personal com a corporatiu. Per aquest motiu, hem d’anar amb molta cura a l’hora d’obrir fitxers adjunts enviats per email, desconfiant especialment d’aquells que no haguem sol·licitat encara que el remitent ens sembli de confiança.
Tampoc hem d’oblidar que, en els últims anys, l’Agència Tributària ha estat usada com a ganxo per a propagar diversos tipus d’amenaces. Per això, qualsevol comunicació que rebem fent-se passar per ella, hauríem de posar-la en quarantena fins que confirmem que es tracta d’un correu legítim.
Conclusió
Malgrat ser una suplantació habitual per aquestes dates, els delinqüents confien que continuïn caient molts usuaris en el seu parany, i per això preparen aquestes campanyes de manera periòdica. Per aquest motiu, és important aprendre a reconèixer aquests ‘emails’ maliciosos i comptar amb una solució de seguretat que sigui capaç de detectar i eliminar les amenaces que solen adjuntar.